Domain tablet-notebooks.de kaufen?
Wir ziehen mit dem Projekt
tablet-notebooks.de um.
Sind Sie am Kauf der Domain
tablet-notebooks.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain tablet-notebooks.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
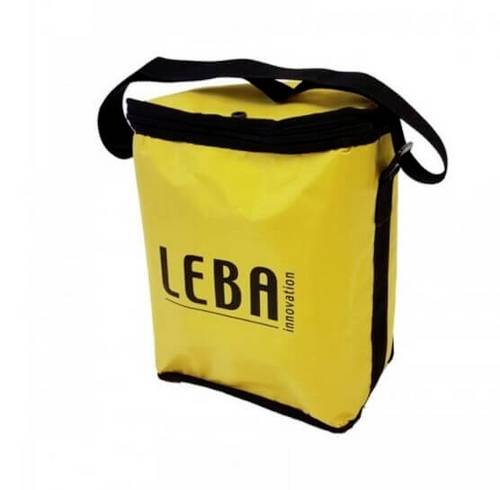
Leba Innovation NoteBag Tablet Tasche Universal 27,9cm (11") Toploader GelbNoteBag ist eine einfache und tragbare Aufbewahrungs- und (optionale) Ladelösung für 5 Tablets. NoteBag ist eine sichere Schultertasche, die bis zu 5 Tablets, iPads oder ähnlichen Geräten Platz bietet. NoteBag ist eine praktische und bunte Tasche für Tablets und iPads. Eine einfache und sichere Schultertasche, die man einfach mit in den Wald nehmen kann, wenn Videos oder Bilder in der Natur aufgenommen werden sollen. NoteBag kann von kleineren Kindern getragen werden. Bietet Platz für 5 Tablets oder iPads, die in der gepolsterten Tasche gut geschützt sind. Bei Ladebedarf kann der NoteBag mit NoteCharge (einem USB-A Ladegerät) ausgestattet werden. Es gibt ein separates Fach an der Rückseite der Tasche für die Aufbewahrung der Ladekabel.92,82 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Display Elektronik Display-Entwicklungstool EAEVALEDIP128WStarter Kit für EAEDIP128W-6_ EVAL-Kit inkl. Display EA eDIP128W-6LWTP mit 128x64 Punkten. In schwarz-weiß mit integriertem Touchpanel. Einfache Anbindung an den PC per USB. Inkl. Software für Windows. Display gesockelt mit Pins im Raster 2,54mm. Display-Interface RS-232 (CMOS), SPI oder I²C-Bus. Inkl. Adapterplatinen für RS-485 und RS-232. Zeichensätze und Grafikfunktionen sind bereits eingebaut. Mit FLASH zum Ablegen von Bildern, Texten und kompletten Bildschirmseiten. Beispiel-Makros werden mitgeliefert.209,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grundwissen Personenverkehr und MobilitätGrundwissen Personenverkehr und Mobilität , Digitalisierung - Fahrgastrechte - Vergaberechte - Personalführung - Marketing - Personalgewinnung - Kommunikation "Grundwissen Personenverkehr und Mobilität" ist ein weiteres Buch in der Reihe ÖPNV-Wissen im Verlag PMC Media. Es versteht sich als Lehrbuch, Handbuch und Nachschlagewerk gleichermaßen. Das Werk, herausgegeben von der VDV-Akademie, hat mehrere Lesergruppen im Fokus: Lernende in der beruflichen Fortbildung, wie Fachwirte/Fachwirtinnen für Personenverkehr und Mobilität oder Betriebsleiter BOKraft, Auszubildende in den Berufsbildern Fachkraft im Fahrbetrieb und Kaufleute für Verkehrsservice, Studierende und Beschäftigte in Verkehrsunternehmen, die in ihren ersten Berufsjahren Einblicke insbesondere in die Betriebswelt des ÖPNV erhalten möchten. Es ist ein Buch von Praktikern für Praktiker, das die Prozesse der betrieblichen und betriebswirtschaftlichen Leistungsplanung und Leistungserstellung in Unternehmen in den Mittelpunkt rückt. Ein Buch, das sich auch mit den vielfältigen Herausforderungen - Digitalisierung, Demografischer Wandel, Geschäftsmodelle - in der Mobilitätswelt beschäftigt. Das enthaltene E-Book liefert Nutzern eines Endgeräts mit pdf-Reader (PC, Tablet, Smartphone) die Inhalte des Werks auch elektronisch und mit Suchfunktion. , Bremsenkomplettsätze > Bremsen & Bremsenteile , Erscheinungsjahr: 20211015, Produktform: Kartoniert, Beilage: GB, Titel der Reihe: ÖPNV-Wissen##, Autoren: Weber-Wernz, Michael, Seitenzahl/Blattzahl: 432, Keyword: BOKraft; Deutsche Bahn; Fachkraft für Bahnbetrieb; Fachwirt für Personenverkehr; Fahrplan; Handbuch; Mobilität; Netzfahrplan; Personenverkehr; Schienenpersonenverkehr; Straßenbahnen; U-Bahn; VDV-Akademie; Verkehrsservice; Verkehrsunternehmen; betriebswirtschaftliche Leistungsplanung; ÖPNV, Fachschema: Verkehr, Fachkategorie: Nachschlagewerke, Informationswissenschaften und Interdisziplinäre Themen, Warengruppe: HC/Wirtschaft/Einzelne Wirtschaftszweige, Fachkategorie: Industrien und Branchen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Trackomedia, Verlag: Trackomedia, Verlag: GRT Global Rail Academy and Media GmbH, Länge: 247, Breite: 170, Höhe: 25, Gewicht: 928, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bahlcke, Joachim: Bildung, Mobilität und WissenstransferBildung, Mobilität und Wissenstransfer , Studien zum schlesisch-oberlausitzischen Kulturraumin nachreformatorischer Zeit , Leitungen, Röhre & Schläuche > Kraftstoffversorgung , Erscheinungsjahr: 20241209, Titel der Reihe: Neue Forschungen zur Schlesischen Geschichte#Band 034#, Autoren: Bahlcke, Joachim, Seitenzahl/Blattzahl: 568, Abbildungen: mit ca. 50 Farbabb., Keyword: Bildungsgeschichte,; Kulturgeschichte; Mobilität; Mäzenatentum; Wissenschaft; Wissenstransfer, Fachschema: Oberlausitz~Siebzehntes Jahrhundert~Wissenschaftsgeschichte (Sozial- und Geisteswissenschaften), Fachkategorie: Wissenschaftsgeschichte (Sozial- und Geisteswissenschaften), Warengruppe: HC/Geschichte/Neuzeit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 175, Höhe: 41, Gewicht: 1176, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,80,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Vorteile bietet die kabellose Technologie in Bezug auf Effizienz, Mobilität und Benutzerfreundlichkeit in den Bereichen Elektronik, Kommunikation und Technologie?
Die kabellose Technologie ermöglicht eine effizientere Nutzung von elektronischen Geräten, da keine physischen Verbindungen erforderlich sind. Dies erhöht die Mobilität, da Benutzer nicht an einen bestimmten Ort gebunden sind, um auf Geräte zuzugreifen. Darüber hinaus bietet die kabellose Technologie eine benutzerfreundliche Erfahrung, da sie das lästige Entwirren von Kabeln und das Finden von Steckdosen überflüssig macht. In den Bereichen Elektronik, Kommunikation und Technologie ermöglicht die kabellose Technologie eine nahtlose Integration und Interaktion zwischen verschiedenen Geräten und Systemen. **
-
Ist das Display des Notebooks matt oder glänzend?
Das Display des Notebooks ist matt. **


Warum funktioniert das Display des HP Notebooks nicht?
Es gibt mehrere mögliche Gründe, warum das Display des HP Notebooks nicht funktioniert. Es könnte ein Hardwareproblem wie ein defektes Displaykabel oder ein beschädigtes Displaypanel vorliegen. Es könnte auch ein Softwareproblem wie ein fehlerhafter Grafiktreiber oder ein Problem mit den Energieeinstellungen sein. Es ist ratsam, den HP Support zu kontaktieren oder das Notebook von einem Fachmann überprüfen zu lassen, um die genaue Ursache des Problems zu ermitteln. **
Was sind die verschiedenen Anschlussvarianten für elektronische Geräte und wie beeinflussen sie die Benutzererfahrung in den Bereichen Technologie, Elektronik und Konnektivität?
Die verschiedenen Anschlussvarianten für elektronische Geräte umfassen USB, HDMI, Thunderbolt, Bluetooth und WLAN. Jede Anschlussart bietet unterschiedliche Möglichkeiten zur Verbindung von Geräten und zur Übertragung von Daten. Die Wahl der Anschlussvariante kann die Benutzererfahrung beeinflussen, indem sie die Geschwindigkeit der Datenübertragung, die Kompatibilität mit anderen Geräten und die Flexibilität bei der Verwendung von Peripheriegeräten beeinflusst. Eine gute Auswahl an Anschlussmöglichkeiten kann die Benutzerfreundlichkeit und die Vielseitigkeit eines elektronischen Geräts verbessern, während eine begrenzte Auswahl die Nutzungsmöglichkeiten einschränken kann. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Leba Innovation NoteBag Tablet Tasche Universal 27,9cm (11") Toploader GelbNoteBag ist eine einfache und tragbare Aufbewahrungs- und (optionale) Ladelösung für 5 Tablets. NoteBag ist eine sichere Schultertasche, die bis zu 5 Tablets, iPads oder ähnlichen Geräten Platz bietet. NoteBag ist eine praktische und bunte Tasche für Tablets und iPads. Eine einfache und sichere Schultertasche, die man einfach mit in den Wald nehmen kann, wenn Videos oder Bilder in der Natur aufgenommen werden sollen. NoteBag kann von kleineren Kindern getragen werden. Bietet Platz für 5 Tablets oder iPads, die in der gepolsterten Tasche gut geschützt sind. Bei Ladebedarf kann der NoteBag mit NoteCharge (einem USB-A Ladegerät) ausgestattet werden. Es gibt ein separates Fach an der Rückseite der Tasche für die Aufbewahrung der Ladekabel.92,82 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Display Elektronik Display-Entwicklungstool EAEVALEDIP128WStarter Kit für EAEDIP128W-6_ EVAL-Kit inkl. Display EA eDIP128W-6LWTP mit 128x64 Punkten. In schwarz-weiß mit integriertem Touchpanel. Einfache Anbindung an den PC per USB. Inkl. Software für Windows. Display gesockelt mit Pins im Raster 2,54mm. Display-Interface RS-232 (CMOS), SPI oder I²C-Bus. Inkl. Adapterplatinen für RS-485 und RS-232. Zeichensätze und Grafikfunktionen sind bereits eingebaut. Mit FLASH zum Ablegen von Bildern, Texten und kompletten Bildschirmseiten. Beispiel-Makros werden mitgeliefert.209,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Grundwissen Personenverkehr und MobilitätGrundwissen Personenverkehr und Mobilität , Digitalisierung - Fahrgastrechte - Vergaberechte - Personalführung - Marketing - Personalgewinnung - Kommunikation "Grundwissen Personenverkehr und Mobilität" ist ein weiteres Buch in der Reihe ÖPNV-Wissen im Verlag PMC Media. Es versteht sich als Lehrbuch, Handbuch und Nachschlagewerk gleichermaßen. Das Werk, herausgegeben von der VDV-Akademie, hat mehrere Lesergruppen im Fokus: Lernende in der beruflichen Fortbildung, wie Fachwirte/Fachwirtinnen für Personenverkehr und Mobilität oder Betriebsleiter BOKraft, Auszubildende in den Berufsbildern Fachkraft im Fahrbetrieb und Kaufleute für Verkehrsservice, Studierende und Beschäftigte in Verkehrsunternehmen, die in ihren ersten Berufsjahren Einblicke insbesondere in die Betriebswelt des ÖPNV erhalten möchten. Es ist ein Buch von Praktikern für Praktiker, das die Prozesse der betrieblichen und betriebswirtschaftlichen Leistungsplanung und Leistungserstellung in Unternehmen in den Mittelpunkt rückt. Ein Buch, das sich auch mit den vielfältigen Herausforderungen - Digitalisierung, Demografischer Wandel, Geschäftsmodelle - in der Mobilitätswelt beschäftigt. Das enthaltene E-Book liefert Nutzern eines Endgeräts mit pdf-Reader (PC, Tablet, Smartphone) die Inhalte des Werks auch elektronisch und mit Suchfunktion. , Bremsenkomplettsätze > Bremsen & Bremsenteile , Erscheinungsjahr: 20211015, Produktform: Kartoniert, Beilage: GB, Titel der Reihe: ÖPNV-Wissen##, Autoren: Weber-Wernz, Michael, Seitenzahl/Blattzahl: 432, Keyword: BOKraft; Deutsche Bahn; Fachkraft für Bahnbetrieb; Fachwirt für Personenverkehr; Fahrplan; Handbuch; Mobilität; Netzfahrplan; Personenverkehr; Schienenpersonenverkehr; Straßenbahnen; U-Bahn; VDV-Akademie; Verkehrsservice; Verkehrsunternehmen; betriebswirtschaftliche Leistungsplanung; ÖPNV, Fachschema: Verkehr, Fachkategorie: Nachschlagewerke, Informationswissenschaften und Interdisziplinäre Themen, Warengruppe: HC/Wirtschaft/Einzelne Wirtschaftszweige, Fachkategorie: Industrien und Branchen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Trackomedia, Verlag: Trackomedia, Verlag: GRT Global Rail Academy and Media GmbH, Länge: 247, Breite: 170, Höhe: 25, Gewicht: 928, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bahlcke, Joachim: Bildung, Mobilität und WissenstransferBildung, Mobilität und Wissenstransfer , Studien zum schlesisch-oberlausitzischen Kulturraumin nachreformatorischer Zeit , Leitungen, Röhre & Schläuche > Kraftstoffversorgung , Erscheinungsjahr: 20241209, Titel der Reihe: Neue Forschungen zur Schlesischen Geschichte#Band 034#, Autoren: Bahlcke, Joachim, Seitenzahl/Blattzahl: 568, Abbildungen: mit ca. 50 Farbabb., Keyword: Bildungsgeschichte,; Kulturgeschichte; Mobilität; Mäzenatentum; Wissenschaft; Wissenstransfer, Fachschema: Oberlausitz~Siebzehntes Jahrhundert~Wissenschaftsgeschichte (Sozial- und Geisteswissenschaften), Fachkategorie: Wissenschaftsgeschichte (Sozial- und Geisteswissenschaften), Warengruppe: HC/Geschichte/Neuzeit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 175, Höhe: 41, Gewicht: 1176, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,80,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Vorteile bietet die kabellose Technologie in Bezug auf Effizienz, Mobilität und Benutzerfreundlichkeit in den Bereichen Elektronik, Kommunikation und Technologie?
Die kabellose Technologie ermöglicht eine effizientere Nutzung von elektronischen Geräten, da keine physischen Verbindungen erforderlich sind. Dies erhöht die Mobilität, da Benutzer nicht an einen bestimmten Ort gebunden sind, um auf Geräte zuzugreifen. Darüber hinaus bietet die kabellose Technologie eine benutzerfreundliche Erfahrung, da sie das lästige Entwirren von Kabeln und das Finden von Steckdosen überflüssig macht. In den Bereichen Elektronik, Kommunikation und Technologie ermöglicht die kabellose Technologie eine nahtlose Integration und Interaktion zwischen verschiedenen Geräten und Systemen. **
-
Ist das Display des Notebooks matt oder glänzend?
Das Display des Notebooks ist matt. **
-
Warum funktioniert das Display des HP Notebooks nicht?
Es gibt mehrere mögliche Gründe, warum das Display des HP Notebooks nicht funktioniert. Es könnte ein Hardwareproblem wie ein defektes Displaykabel oder ein beschädigtes Displaypanel vorliegen. Es könnte auch ein Softwareproblem wie ein fehlerhafter Grafiktreiber oder ein Problem mit den Energieeinstellungen sein. Es ist ratsam, den HP Support zu kontaktieren oder das Notebook von einem Fachmann überprüfen zu lassen, um die genaue Ursache des Problems zu ermitteln. **
-
Was sind die verschiedenen Anschlussvarianten für elektronische Geräte und wie beeinflussen sie die Benutzererfahrung in den Bereichen Technologie, Elektronik und Konnektivität?
Die verschiedenen Anschlussvarianten für elektronische Geräte umfassen USB, HDMI, Thunderbolt, Bluetooth und WLAN. Jede Anschlussart bietet unterschiedliche Möglichkeiten zur Verbindung von Geräten und zur Übertragung von Daten. Die Wahl der Anschlussvariante kann die Benutzererfahrung beeinflussen, indem sie die Geschwindigkeit der Datenübertragung, die Kompatibilität mit anderen Geräten und die Flexibilität bei der Verwendung von Peripheriegeräten beeinflusst. Eine gute Auswahl an Anschlussmöglichkeiten kann die Benutzerfreundlichkeit und die Vielseitigkeit eines elektronischen Geräts verbessern, während eine begrenzte Auswahl die Nutzungsmöglichkeiten einschränken kann. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.